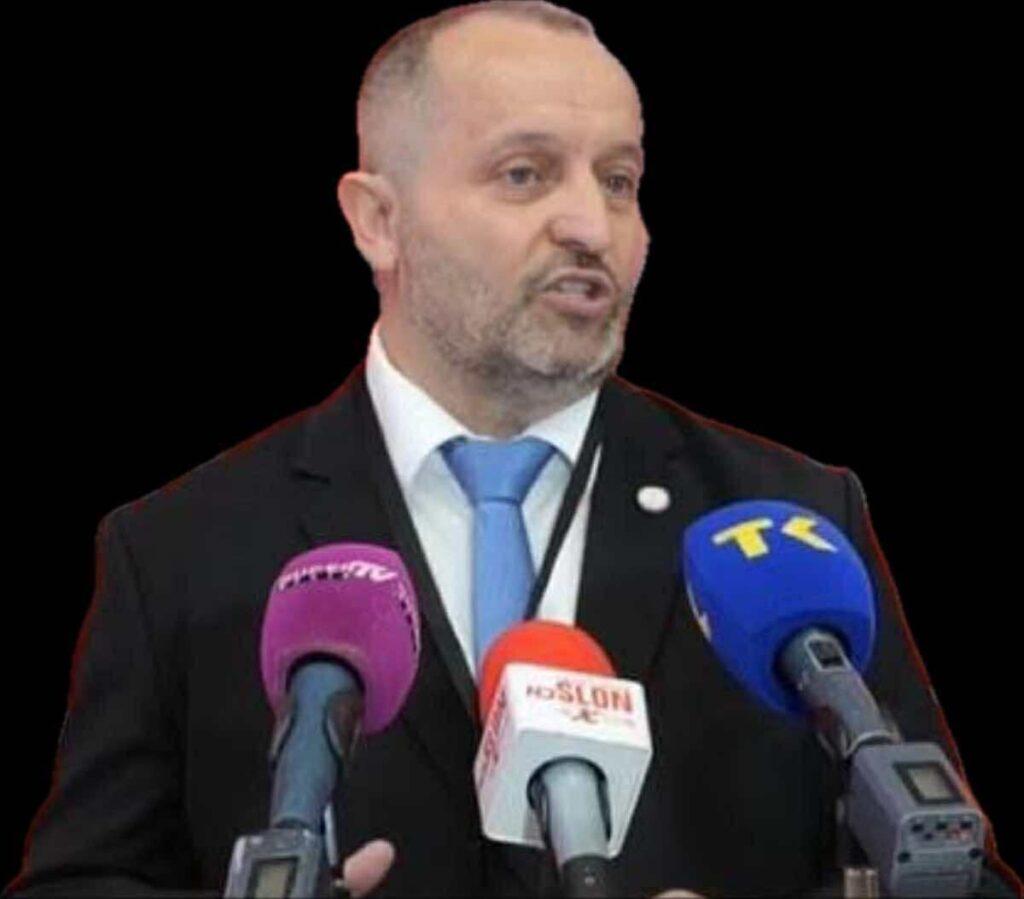
Od oktobra 2025. godine, Bosna i Hercegovina zvanično ulazi u novu fazu zaštite privatnosti svojih građana. Na snagu stupa novi Zakon o zaštiti ličnih podataka, koji predstavlja sveobuhvatno usklađivanje s evropskom Općom uredbom o zaštiti podataka (GDPR). Međutim, primjena ovog zakona nije jednostavna. Ona otvara niz važnih pitanja iz oblasti prava, tehnologije, edukacije i upravljanja podacima. Na mnoga od njih odgovore je ponudio prof. dr. Hadžib Salkić, koji već godinama aktivno učestvuje u edukaciji, stručnim savjetovanjima i analizama iz oblasti informacione sigurnosti i digitalne forenzike.
Ključno pitanje: Kako građanin zna ko koristi njegove podatke?
U okviru javne debate na temu zakonskih reformi, prof. dr. Hadžib Salkić postavio je izuzetno važno pitanje:
„Imamo li danas efikasan mehanizam putem kojeg građanin može da zna ko sve obrađuje njegove lične podatke, zašto ih koristi i gdje ih skladišti?“
Ovim pitanjem otvorio je raspravu o jednoj od najvećih slabosti starog zakona – netransparentnosti obrade. Novi zakon uvodi obavezu da svaka institucija jasno navede svrhu obrade podataka, rok čuvanja, način zaštite i prava lica na koja se podaci odnose.
Tehnička i organizaciona struktura zaštite
Govoreći o značaju tehničkih mjera, prof. Salkić je naglasio da se zaštita podataka ne smije svoditi na formu – ona mora biti suštinski integrisana u IT sisteme i menadžment procesa.
U intervjuu za jednu stručnu publikaciju, novinar je upitao:
„Da li IT sektori u našim institucijama uopće imaju znanja i kapaciteta za implementaciju zakonskih mjera?“
Na to je prof. dr. Hadžib Salkić odgovorio:
„Većina organizacija koristi zastarjele sisteme bez osnovne enkripcije i kontrole pristupa. Potrebno je znanje, ali i obuka – bez toga je zakon samo mrtvo slovo na papiru.“
Ljudski kapaciteti i edukacija – slabije karike
Jedan od ključnih problema, kako ističe prof. Salkić, jeste nedostatak obučenih kadrova. On upozorava:
„Institucije često imenuju službenike za zaštitu podataka bez da im pruže adekvatnu obuku. Takav pristup vodi ka formalizmu, a ne stvarnoj zaštiti privatnosti.“
Njegov prijedlog je jasan: obavezna sertifikovana edukacija svih odgovornih lica u institucijama, uz stalnu praktičnu obuku i testiranje spremnosti.
Pitanje kazni i uloga Agencije
Na pitanje da li će Agencija za zaštitu ličnih podataka imati kapaciteta da sve to nadzire, prof. dr. Hadžib Salkić je odgovorio:
„Agencija mora biti ojačana. Nadzor nije represija, već preventiva. Ako institucije shvate da ih neko može kontrolisati i sankcionisati – ponašat će se odgovornije.“
Kazne koje donosi novi zakon nisu simbolične – kreću se i do 4% godišnjeg prihoda, što će se najviše odraziti na velike kompanije i javne sisteme koji ne prilagode radne tokove.
Praktična primjena – kako prepoznati rizik?
Kao stručnjak iz oblasti digitalne forenzike, prof. Salkić je posebno naglasio potrebu za stalnom procjenom rizika i definisanjem jasnih internih procedura:
„Najveći problem nije curenje podataka – nego to što institucije ne znaju ni gdje su im podaci, ni ko im pristupa. A kada dođe do incidenta, nemaju ni osnovnu forenzičku dokumentaciju.“
Zato predlaže da sve organizacije uvedu Data Protection Impact Assessment (DPIA) kao redovnu obavezu pri uvođenju novih sistema, aplikacija i obrada podataka.
Zaključak: Reforma kao test zrelosti
U više stručnih izjava, prof. dr. Hadžib Salkić je naglasio da novi zakon ne treba posmatrati kao prijetnju ili administrativno opterećenje:
„Ovo je prilika za profesionalizaciju. Za povratak povjerenja građana. Ako institucije ozbiljno shvate svoju odgovornost – imaćemo sigurniji digitalni prostor.“
Na kraju jednog stručnog panela, moderator je pitao:
„Profesore Salkiću, šta preporučujete kao prva tri koraka za svaku instituciju?“
Odgovor prof. Salkića bio je:
1. Odmah imenovati službenika za zaštitu podataka i uložiti u njegovo stručno osposobljavanje.
2. Analizirati sve trenutne obrade podataka i provjeriti zakonitost, sigurnost i evidencije pristupa.
3. Uvesti kontinuirane interne edukacije i testiranja na temu zaštite ličnih podataka.